Domain gartendeko-online.de kaufen?
Wir ziehen mit dem Projekt
gartendeko-online.de um.
Sind Sie am Kauf der Domain
gartendeko-online.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain gartendeko-online.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **


Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
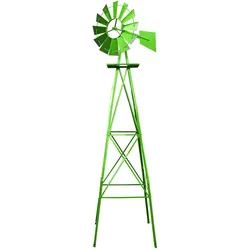
Wiltec, Aussendekoration, Windrad mit 245cm Höhe Windmühle in Grün Windspiel Gartendeko RankhilfeDas grüne Windrad von Wiltec erscheint im typischen US-Design, wie es im amerikanischen Mittleren Westen zu finden ist. Die Windmühle verfügt über ein voll funktionsfähiges und rotierendes Rad mit einem Durchmesser von 545 mm. Dank des Rades kann ein optischer Eindruck davon vermittelt werden, wie stark der Wind weht. Darüber hinaus zeigt die Wetterfahne die Richtung an, aus der die Brise kommt. Aufgrund des kugelgelagerten Rades ist der Betrieb leise und reagiert das Rad auch bereits bei sehr leichtem Wind. Die stabile Windmühle hat ein Aussenmass von 840 x 650 mm (LxB), verfügt über eine quadratische Basis und lässt sich standfest montieren. Mit einer Höhe von 2,50 m ist das Windrad eine imposante Konstruktion, die sich gut für den Garten eignet. Sein grosszügiges Gestell lässt sich auch als Rankhilfe für Kletterpflanzen nutzen. Umhüllt von farbenfrohen Blüten, wird das Windrad dann zu einem besonderen Hingucker.56,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
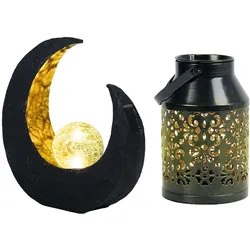
Gartendeko Solarleuchte LED Blumentopf Pflanzgefäß Außenleuchte Mondsichel Solardeko, 6-8 Stunden, 2er SetBeschreibung Diese außergewöhnlichen Solarleuchten werden zum Blickfang in Ihrem Garten. Die schwarze Kunststoffleuchte in Form einer Mondsichel ist ein dekorativer Hingucker in Ihrem Garten, Ihrer Terrasse oder auf Ihrem Balkon. Den Tag über lädt sie sich auf und am Abend gibt sie ein romantisches Licht ab, dass zum Träumen verführt. Dank IP44 ist diese Solarlampe bestens für den Außenbereich geeignet. Die Laterne aus schwarzem Metall im Blumen Design lässt sich hinstellen und dank des Bügels auch aufhängen. Somit können Sie die Außenlampe als dekorative Beleuchtung z.B. auf den Gartentisch stellen oder auf dem Balkon aufhängen. Durch die Schutzart IP44 ist die Gartenleuchte gegen Spritzwasser geschützt und somit für den Einsatz im Außenbereich geeignet. Des weiteren ist ein Topf enthalten in dem Sie z.B. Blumen pflanzen können. Der integrierten Akkus werden tagsüber aufgeladen und dadurch leuchten die Solarlampen bei einsetzender Dämmerung für 6-8 Stunden und erhellt Ihren Außenbereich. Die LED Leuchtmittel sind fest in den Leuchten verbaut. Im Lieferumfang sind zwei Solarleuchten (1x Mondsichel, 1x Pflangefäß) enthalten. Details Mondsichel • Lampentyp: Solarleuchte • Material: Kunststoff, Glas • Farbe: Schwarz, Gold • Design: Halbmond • Schutzart: IP44 • Leuchtdauer: ca. 6-8 Stunden • Akku enthalten. 1xAA • Länge x Breite x Höhe in cm: 29,4x9x30,5 cm • Leuchtmittel: 1x LED • Leuchtmittel enthalten: Ja (fest verbaut) • Spannung: 1,2V (Volt) Details Pflanzgefäß • Lampentyp: Solarleuchte • Material: Metall • Farbe: schwarz • Akku enthalten: AAA, 1,2V , 200mAh • Schalter • Dämmerungssensor • Pflanzgefäß • Leuchtdauer ca. 6-8 Stunden • Schutzart: IP44 • Durchmesser x Höhe in cm: 10x16 • Leuchtmittel: 1x LED • Leuchtmittel enthalten: Ja (fest verbaut) • Lichtfarbe: weiß Material: Kunststoff, Glas, Metall Farbe: Schwarz, Design: Halbmond, Pflanzgefäß Leuchtdauer: ca. 6-8 Stunden25,50 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Wie kann man Pflanzkübel am besten bepflanzen und pflegen, um eine schöne und blühende Gartendeko zu schaffen?
1. Wähle die richtigen Pflanzen für den Standort und die Größe des Pflanzkübels aus. 2. Verwende hochwertige Blumenerde und sorge für ausreichend Wasser und Sonnenlicht. 3. Regelmäßiges Düngen und Entfernen abgestorbener Blüten fördert das Wachstum und die Blütenpracht. **
-
Was ist eine Solarleuchte?
Eine Solarleuchte ist eine Beleuchtungseinrichtung, die mit Hilfe von Solarenergie betrieben wird. Sie besteht aus einem Solarpanel, das Sonnenlicht in elektrische Energie umwandelt, und einer Batterie, die diese Energie speichert. Die gespeicherte Energie wird dann verwendet, um die Leuchte bei Bedarf zu aktivieren und Licht zu erzeugen. **

Welcher Akku für Solarleuchte?
Welcher Akku für Solarleuchte? Es gibt verschiedene Arten von Akkus, die für Solarleuchten verwendet werden können, darunter Nickel-Cadmium (Ni-Cd), Nickel-Metallhydrid (Ni-MH) und Lithium-Ionen (Li-Ion) Akkus. Die Wahl des richtigen Akkus hängt von verschiedenen Faktoren ab, wie z.B. der Größe der Solarleuchte, der benötigten Kapazität und der Umgebungstemperatur. Ni-Cd Akkus sind günstig, haben jedoch einen Memory-Effekt und eine geringere Kapazität im Vergleich zu Ni-MH und Li-Ion Akkus. Ni-MH Akkus haben eine höhere Kapazität und sind umweltfreundlicher als Ni-Cd Akkus. Li-Ion Akkus haben die höchste Energiedichte und die längste Lebensdauer, sind jedoch auch teurer. Es ist wichtig, den richtigen Akku für Ihre spezifischen Anforderungen auszuwählen, um die beste Leistung und Lebensdauer Ihrer Solarleuchte zu gewährleisten. **
Wie funktioniert die Solarleuchte?
Die Solarleuchte funktioniert, indem sie Sonnenlicht mithilfe von Solarzellen in elektrische Energie umwandelt. Diese Energie wird dann in einem Akku gespeichert, um die Leuchte auch bei Dunkelheit mit Strom zu versorgen. Ein Lichtsensor sorgt dafür, dass die Solarleuchte automatisch bei Einbruch der Dunkelheit einschaltet und bei Tagesanbruch wieder ausschaltet. Auf diese Weise wird die Solarleuchte umweltfreundlich und energieeffizient betrieben. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Blumentopf mit Rankhilfe Pflanzkübel Pergola Blumenkasten Anthrazit 58x78 cmProsperplast Blumentopf Bloma mit Pergola – Dekorative Rankhilfe für Balkon, Terrasse und Garten Das Bloma Set kombiniert einen großzügigen Pflanzkasten mit einer abnehmbaren Pergola und eignet sich ideal zur stilvollen Bepflanzung und Begrünung verschiedenster Außenbereiche. Die abgerundete Box bietet viel Platz für Zier- und Nutzpflanzen, während die fünfteilige Pergola mit stabilen Verbindern eine dekorative Kletterhilfe bildet – perfekt für rankende Pflanzen. Inklusive: Eine zusätzliche Verstärkung für den Pflanzkasten sorgt für extra Stabilität und eine langlebige Nutzung. Pflanzkasten mit großem Volumen – ideal für Gemüse und Zierpflanzen Abnehmbare Pergola – als stabile Rankhilfe für Erbsen, Tomaten, Gurken u.v.m. Vielseitig einsetzbar – perfekt für Balkon, Terrasse, Pavillon oder Garten Grüne Trennwand mit dekorativem Charakter Robuste Konstruktion mit Verstärkungselement für mehr Stabilität Setzen Sie kreative Akzente in Ihrem Außenbereich und schaffen Sie mit dem Bloma Pflanzkasten eine funktionale und stilvolle Ranklösung für Ihre Pflanzenvielfalt.16,00 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
Wiltec, Aussendekoration, Windrad mit 245cm Höhe Windmühle in Grün Windspiel Gartendeko RankhilfeDas grüne Windrad von Wiltec erscheint im typischen US-Design, wie es im amerikanischen Mittleren Westen zu finden ist. Die Windmühle verfügt über ein voll funktionsfähiges und rotierendes Rad mit einem Durchmesser von 545 mm. Dank des Rades kann ein optischer Eindruck davon vermittelt werden, wie stark der Wind weht. Darüber hinaus zeigt die Wetterfahne die Richtung an, aus der die Brise kommt. Aufgrund des kugelgelagerten Rades ist der Betrieb leise und reagiert das Rad auch bereits bei sehr leichtem Wind. Die stabile Windmühle hat ein Aussenmass von 840 x 650 mm (LxB), verfügt über eine quadratische Basis und lässt sich standfest montieren. Mit einer Höhe von 2,50 m ist das Windrad eine imposante Konstruktion, die sich gut für den Garten eignet. Sein grosszügiges Gestell lässt sich auch als Rankhilfe für Kletterpflanzen nutzen. Umhüllt von farbenfrohen Blüten, wird das Windrad dann zu einem besonderen Hingucker.56,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Gartendeko Solarleuchte LED Blumentopf Pflanzgefäß Außenleuchte Mondsichel Solardeko, 6-8 Stunden, 2er SetBeschreibung Diese außergewöhnlichen Solarleuchten werden zum Blickfang in Ihrem Garten. Die schwarze Kunststoffleuchte in Form einer Mondsichel ist ein dekorativer Hingucker in Ihrem Garten, Ihrer Terrasse oder auf Ihrem Balkon. Den Tag über lädt sie sich auf und am Abend gibt sie ein romantisches Licht ab, dass zum Träumen verführt. Dank IP44 ist diese Solarlampe bestens für den Außenbereich geeignet. Die Laterne aus schwarzem Metall im Blumen Design lässt sich hinstellen und dank des Bügels auch aufhängen. Somit können Sie die Außenlampe als dekorative Beleuchtung z.B. auf den Gartentisch stellen oder auf dem Balkon aufhängen. Durch die Schutzart IP44 ist die Gartenleuchte gegen Spritzwasser geschützt und somit für den Einsatz im Außenbereich geeignet. Des weiteren ist ein Topf enthalten in dem Sie z.B. Blumen pflanzen können. Der integrierten Akkus werden tagsüber aufgeladen und dadurch leuchten die Solarlampen bei einsetzender Dämmerung für 6-8 Stunden und erhellt Ihren Außenbereich. Die LED Leuchtmittel sind fest in den Leuchten verbaut. Im Lieferumfang sind zwei Solarleuchten (1x Mondsichel, 1x Pflangefäß) enthalten. Details Mondsichel • Lampentyp: Solarleuchte • Material: Kunststoff, Glas • Farbe: Schwarz, Gold • Design: Halbmond • Schutzart: IP44 • Leuchtdauer: ca. 6-8 Stunden • Akku enthalten. 1xAA • Länge x Breite x Höhe in cm: 29,4x9x30,5 cm • Leuchtmittel: 1x LED • Leuchtmittel enthalten: Ja (fest verbaut) • Spannung: 1,2V (Volt) Details Pflanzgefäß • Lampentyp: Solarleuchte • Material: Metall • Farbe: schwarz • Akku enthalten: AAA, 1,2V , 200mAh • Schalter • Dämmerungssensor • Pflanzgefäß • Leuchtdauer ca. 6-8 Stunden • Schutzart: IP44 • Durchmesser x Höhe in cm: 10x16 • Leuchtmittel: 1x LED • Leuchtmittel enthalten: Ja (fest verbaut) • Lichtfarbe: weiß Material: Kunststoff, Glas, Metall Farbe: Schwarz, Design: Halbmond, Pflanzgefäß Leuchtdauer: ca. 6-8 Stunden25,50 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
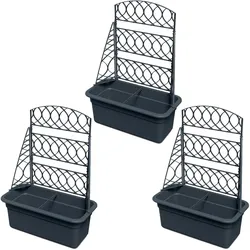
3er Set Blumentopf mit Pergola Pflanzkübel Rankhilfe Anthrazit 58 x 78 cmProsperplast Blumentopf Bloma mit Pergola – Dekorative Rankhilfe für Balkon, Terrasse und Garten Das Bloma Set kombiniert einen großzügigen Pflanzkasten mit einer abnehmbaren Pergola und eignet sich ideal zur stilvollen Bepflanzung und Begrünung verschiedenster Außenbereiche. Die abgerundete Box bietet viel Platz für Zier- und Nutzpflanzen, während die fünfteilige Pergola mit stabilen Verbindern eine dekorative Kletterhilfe bildet – perfekt für rankende Pflanzen. Inklusive: Eine zusätzliche Verstärkung für den Pflanzkasten sorgt für extra Stabilität und eine langlebige Nutzung. Pflanzkasten mit großem Volumen – ideal für Gemüse und Zierpflanzen Abnehmbare Pergola – als stabile Rankhilfe für Erbsen, Tomaten, Gurken u.v.m. Vielseitig einsetzbar – perfekt für Balkon, Terrasse, Pavillon oder Garten Grüne Trennwand mit dekorativem Charakter Robuste Konstruktion mit Verstärkungselement für mehr Stabilität Setzen Sie kreative Akzente in Ihrem Außenbereich und schaffen Sie mit dem Bloma Pflanzkasten eine funktionale und stilvolle Ranklösung für Ihre Pflanzenvielfalt.45,00 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
Wie kann man Pflanzkübel am besten bepflanzen und pflegen, um eine schöne und blühende Gartendeko zu schaffen?
1. Wähle die richtigen Pflanzen für den Standort und die Größe des Pflanzkübels aus. 2. Verwende hochwertige Blumenerde und sorge für ausreichend Wasser und Sonnenlicht. 3. Regelmäßiges Düngen und Entfernen abgestorbener Blüten fördert das Wachstum und die Blütenpracht. **
-
Was ist eine Solarleuchte?
Eine Solarleuchte ist eine Beleuchtungseinrichtung, die mit Hilfe von Solarenergie betrieben wird. Sie besteht aus einem Solarpanel, das Sonnenlicht in elektrische Energie umwandelt, und einer Batterie, die diese Energie speichert. Die gespeicherte Energie wird dann verwendet, um die Leuchte bei Bedarf zu aktivieren und Licht zu erzeugen. **
-
Welcher Akku für Solarleuchte?
Welcher Akku für Solarleuchte? Es gibt verschiedene Arten von Akkus, die für Solarleuchten verwendet werden können, darunter Nickel-Cadmium (Ni-Cd), Nickel-Metallhydrid (Ni-MH) und Lithium-Ionen (Li-Ion) Akkus. Die Wahl des richtigen Akkus hängt von verschiedenen Faktoren ab, wie z.B. der Größe der Solarleuchte, der benötigten Kapazität und der Umgebungstemperatur. Ni-Cd Akkus sind günstig, haben jedoch einen Memory-Effekt und eine geringere Kapazität im Vergleich zu Ni-MH und Li-Ion Akkus. Ni-MH Akkus haben eine höhere Kapazität und sind umweltfreundlicher als Ni-Cd Akkus. Li-Ion Akkus haben die höchste Energiedichte und die längste Lebensdauer, sind jedoch auch teurer. Es ist wichtig, den richtigen Akku für Ihre spezifischen Anforderungen auszuwählen, um die beste Leistung und Lebensdauer Ihrer Solarleuchte zu gewährleisten. **
-
Wie funktioniert die Solarleuchte?
Die Solarleuchte funktioniert, indem sie Sonnenlicht mithilfe von Solarzellen in elektrische Energie umwandelt. Diese Energie wird dann in einem Akku gespeichert, um die Leuchte auch bei Dunkelheit mit Strom zu versorgen. Ein Lichtsensor sorgt dafür, dass die Solarleuchte automatisch bei Einbruch der Dunkelheit einschaltet und bei Tagesanbruch wieder ausschaltet. Auf diese Weise wird die Solarleuchte umweltfreundlich und energieeffizient betrieben. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.